


展会预告 · 相约迪拜
GISEC GLOBAL 2026
2026 年 9 月 16–18 日
迪拜展览中心 · 世博城
展位号H8-D130.4
防护位置与产品分工
在关键访问路径上,
发现身份滥用
从业务访问入口到内网端点的完整路径
看清每一次访问背后的身份与行为
基于身份视角的 Web 威胁检测与阻断
同时覆盖身份威胁检测与非人访问治理,让人员、AI Agent 与自动化访问有据可查、有界可控。
图示为反向代理模式;旁路以观测为主。
面向内网实战的 横向移动检测与响应
保护 Windows 办公终端、Windows / Linux 服务器及 Windows AD 服务器。关联正常与异常系统认证、进程及网络证据,识别凭据窃取、认证滥用、权限提升、横向移动、WebShell 与 C2 回连等威胁。
办公终端与服务器分别按数量授权;AD 场景专项服务另行计费;具体检测与响应能力随平台和配置不同。
- Web 安全检测
- 漏洞威胁检测
- 非人访问治理
- AI Agent 防护
- 四层纵深防御
- 双引擎部署
- AD 身份安全
- 凭据窃取检测
- 认证滥用检测
- 权限提升检测
- 横向移动检测
- WuThreat AI
- AI 智能研判
- WuThreat AI 研判引擎
- 大模型智能研判
- Kerberos 威胁检测
- 告警降噪
- LLM 指纹识别
- 威胁溯源 3D 图谱
- 可视化安全编排
- NTLM 中继检测
- 研判效率提升
- 身份知识图谱
- 5 层指纹识别
- 攻击者画像
- AD CS 威胁检测
- 责任人溯源
- 处置建议自动化
- WEB-ITDR
- AI 驱动威胁检测
- 端点行为采集
- 身份安全
- 身份访问行为分析
- 智能 AI 防 Bots
- 账号安全
- 身份行为关联
- 统一身份安全态势感知
- 内部身份权限管控
- 外部身份威胁检测
- 集权设备安全
- 攻击路径调查
- 威胁告警
- 爬虫行为识别
- 智能验证码
- 暴力破解防护
- 按需授权响应
- 撞库攻击防护
- 弱口令检测
- SSO 漏洞探测
- 威胁情报联动分析
- 执行回执复核
- 风险评分模型
- 认证 API 安全防护
- 零代码策略配置
Web Security · 网关形态 · 私有化部署
WEB-ITDR
基于身份视角的 Web 威胁检测与阻断
把访问请求放回账号、设备与会话的上下文
识别异常登录、自动化访问与相关 Web 威胁
两种接入模式的取舍

反向代理串联流量经网关接入
旁路镜像流量副本观测
不改业务代码
接入方式与可见字段范围随部署模式不同;旁路模式以观测告警为主。
一次访问事件中的可见字段

身份主体账号 · 人与非人
访问上下文设备 · 会话 · 请求
把请求放回身份上下文
结构示意图,说明可见字段的组织方式;实际字段范围以接入方式与版本为准。
从原始告警到可处理事件

发现异常行为模型 · 规则 · 情报
身份聚合重复告警收敛为事件
从异常信号到可处理事件
聚合结果用于辅助判断,不等于已确认因果;收敛程度取决于告警质量与策略配置。
非人访问的识别与授权

识别与确权机器身份 · 责任归属
应用授权按权限范围访问
AI Agent · RPA · 脚本 · 服务账号
自动化访问不等于恶意;识别与授权范围以接入方式与策略配置为准。
研判结论与处置分支

上下文研判结合身份与访问证据
策略处置放行 · 验证 · 拦截
按策略选择处置动作
图示为反向代理模式;旁路部署以观测告警为主,阻断需要外部联动完成。
攻击链的身份关系视图

关系还原关联身份与访问证据
多维回溯事件 · 身份 · 时间
依据已采集证据追溯
图谱由已采集的证据构成,完整性取决于接入范围与日志可见性。
Endpoint Security · 终端产品 · 私有化部署
E-ITDR
面向内网实战的横向移动检测与响应
从失陷端点出发关联账号、认证、进程与网络活动
还原跨主机的移动路径与已涉及的关键资产
Agent 采集的落点与缺口

稳定资产身份Agent 身份独立标识
属性与采集时间快照 · 缺口可见
身份与网络属性解耦
采集能力随平台与配置不同;缺口按一等数据标出,不做静默补齐。
一次可疑移动的判断依据

身份异常凭据访问 · 异常认证
主机与网络威胁WebShell · C2 回连
规则 · 协议特征 · 威胁情报
关联凭据、认证、远程执行与网络线索;协议特征及情报匹配依赖平台、采集配置与有效规则,不代表所有系统具备同等覆盖。
一条横向移动路径中的证据组成

证据关联认证 · 进程 · 连接
路径还原时间对齐 · 缺口标出
沿时间与对象关系回溯
结构示意图。Windows 与 Linux 的具体采集能力随平台和配置不同;存在连线不等于已确认因果。
文件活动与外传的时间线

文件活动关联身份与进程
传输证据网络统计 · 时间对齐
依据已记录活动开展调查
以已记录的文件活动与传输统计为准;未采集到的环节不做推断。
从下发到复核的四个阶段

受控响应权限校验 · 高风险审批
状态审计下发 · 接收 · 执行 · 复核
每个阶段都有可见状态
高风险动作需权限与审批;回执可能是成功、失败或超时,不等于威胁已经消除。
调查过程与价值证据
一次可疑活动
如何形成调查结论
把触发原因、关联证据与处置回执摊在同一条时间线上
每一步的判断依据都能追到具体字段而不是靠印象
从凭据滥用发现横移线索
已部署 Agent 的办公终端出现凭据访问与异常认证,结合远程执行线索识别可疑横移。

这一步看到的
- 凭据窃取
- 认证滥用
- 横向移动
把账号、认证、进程与连接放在一起
按时间与对象关系组织已采集的证据,账号、进程与连接落到同一条线上。

这一步看到的
- 账号
- 认证事件
- 进程与连接
还原移动路径与已涉及资产
给出通向服务器的疑似移动路径与沿途资产,采集没覆盖的环节单独标出。

这一步看到的
- 攻击链
- 涉及资产
- 证据缺口
授权后执行并核对回执
高风险动作经审批下发,回执分成功、失败与超时三种状态,都要复核。

这一步看到的
- 审批记录
- 执行状态
- 审计留痕
发现未登记或越权的非人访问
结合自动化特征、登记状态与应用授权,发现未登记、越权或异常取数的非人访问。

这一步看到的
- 未登记访问
- 越权访问
- 异常取数
回到账号、设备与会话的上下文
关联账号、客户端指纹、会话与登记信息,追溯自动化身份及其责任归属。
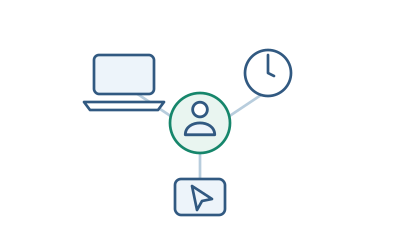
这一步看到的
- 账号
- 设备与客户端
- 会话
判断它属于哪一类非人身份
结合识别依据区分 AI Agent、RPA、脚本等访问及其使用的服务账号,核对登记与授权范围。
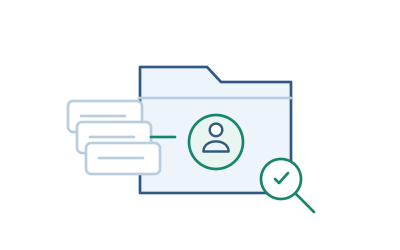
这一步看到的
- 识别依据
- 登记状态
- 授权范围
按授权范围放行或拦截并记录
已登记且在授权范围内的放行;超出范围的按策略验证或拦截,旁路部署需外部联动。
这一步看到的
- 执行动作
- 生效条件
- 处置记录
以上为产品演示场景,用于说明证据如何支持判断,不是某一位客户的实际事件记录;图中未标注的关系一律按推断处理。
典型场景
从您最关心的
那一个风险开始
每个场景都能落到可验证的处理过程,不停在概念上
环境前提、责任边界与验证方式都写在明面上
01
WEB-ITDR
认证通过了,这次访问就可信吗
把请求放回账号、设备、会话与请求证据里,看清认证之后发生了什么。
- 认证通过不等于访问可信
- 攻击特征之外的异常
- 告警回不到具体身份
这些自动化访问,到底是谁在用
对 AI Agent、RPA、脚本与服务账号做识别、登记确权与授权,再谈处置。
- 自动化以员工凭据出现
- 台账不全
- 合规自动化被误伤
一台端点失陷了,它走到哪儿了
关联账号、认证、进程与连接,还原跨主机路径与已经涉及的关键资产。
- 合法凭据加系统自带工具
- 跨主机路径还原不出
- 答不出到底丢了什么
这么多告警,先看哪一条
按身份聚合原始告警,给出判断依据与处置建议,结论仍然由人确认。
- 告警量与噪声
- 研判靠个人经验
- 事后拿不出举证
部署与接入
先确认环境
再决定从哪一侧开始
接入前先把前提与边界说清楚,不做过度承诺
两款都支持私有化部署,与现有系统互补而非替代
| 对比项 | WEB-ITDR 业务访问入口 | E-ITDR 内网端点 |
|---|---|---|
| 01接入位置 | 反向代理 / 旁路镜像 两种模式按环境选,不改业务代码 | 端点 Agent 办公终端与服务器;Windows / Linux |
| 02看得到什么 |
|
|
| 03能做到什么 | 放行 · 验证 · 拦截 代理链路可执行;旁路需外部联动 | 隔离 · 取证 · 阻断 授权命令下发,Agent 在线执行并回报 |
| 04与现有系统 | 互补,不替代 IAM·SSO、WAF、SIEM 各司其职 | 互补,不替代 保留现有 EDR,通过试点验证共存 |
| 05接入前要核对 |
|
|

用一个场景验证,而不是先看参数
接入按「确认环境与场景 → 小范围部署验证 → 按结果扩展」推进,可与现有 EDR 通过试点验证共存、资源占用与策略兼容。
- 确认环境与场景
- 小范围部署
- 检测与证据关联
- 授权处置
- 复测确认
建议在试点前约定测试场景、时间起止、证据标准与运行条件;未完成测试前不填报效果数字。
资料与内容
先把材料读完
再决定要不要谈
不用先联系我们,也能把这两款产品看明白
接入方式、检测原理与行业实践都写在材料里
实战方法 · 需留联系方式
行业 ITDR 解决方案

ITDR行业解决方案
按行业环境整理的身份威胁检测与响应建设思路:适用环境、处理过程与验证方式各成一节,可以直接拿去对照自己的现状。
- 环境与前提
- 处理过程
- 验证方式
只用于把材料发给您,以及回答您在材料里看到的问题。
新闻动态
产品在更新
研究也一直在继续
我们把真实攻防里看到的手法与证据写出来
也把产品每一次更新解决了什么问题讲清楚
演示与方案咨询
用一个真实场景
评估身份防御能力
把您关心的那个风险说给我们听
我们按这个场景准备演示,不放通用样例
-
01
按您给的场景搭一次环境
用您关心的那个风险做演示对象,而不是通用样例。
-
02
走完发现、关联、判断、处置四步
每一步都停下来看证据字段,包括采集没覆盖的部分。
-
03
给出接入前要核对的清单
网络路径、权限、采集配置与运行影响,先说清楚再谈排期。
